PAT داخل VRF#
مقدمه#
اگر اینترفیسهای مشتری در یک VRF باشند، route و قانون NAT هم باید به همان VRF تعلق داشته باشند. قانون NAT در default VRF ترافیک آن VRF را ترجمه نمیکند.
در این آزمایش هر دو اینترفیس مرزی n1 داخل VRF با نام EDGE هستند. قانون PAT همان VRF را با vrf EDGE نام میبرد و source عمومی را از IP اینترفیس ge1 میگیرد.
مرور سناریو#
n2 در default VRF میماند و فقط همسایهٔ لینک WAN است. روی n2 مسیر 1.1.1.0/24 به سمت 200.1.2.1 وجود دارد. با PAT درست، source خروجی خود 200.1.2.1 است و n4 به n5 میرسد.
توضیح توپولوژی#
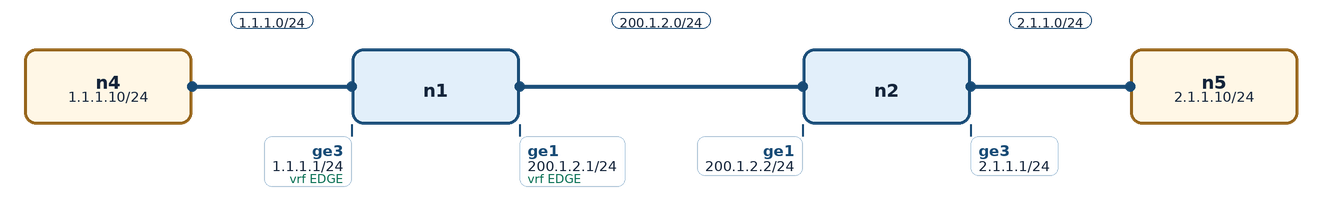
n4 با IP برابر 1.1.1.10 به ge3 روتر n1 وصل است. ge1 و ge3 هر دو در VRF با نام EDGE هستند. لینک 200.1.2.0/24 بین n1 و n2 است. n5 با IP برابر 2.1.1.10 پشت n2 قرار دارد و عضو این VRF نیست.
پیشنیازها#
آشنایی با VRF و PAT
پیش از
no vrfباید اینترفیسها از VRF خارج شوندسناریو بدون IP روی روتر بالا میآید؛ IP اینترفیسها در گامهای زیر وارد میشود
پیکربندی مرحلهبهمرحله#
VRF و PAT روی n1#
VRF را پیش از انتقال اینترفیس بسازید. IP را بعد از ip vrf forwarding وارد کنید.
روی روتر SooDar n1:
vrf EDGE
!
interface ge1
 ip vrf forwarding EDGE
 ip address 200.1.2.1/24
 no shutdown
!
interface ge3
 ip vrf forwarding EDGE
 ip address 1.1.1.1/24
 no shutdown
!
ip access-list EDGE-ACL
 permit 1.1.1.0/24 any
!
interface ge3
 ip nat inside
!
interface ge1
 ip nat outside
!
ip nat inside source list EDGE-ACL interface ge1 vrf EDGE
!
ip route 2.1.1.0/24 200.1.2.2 vrf EDGE
route به شبکهٔ n5 هم باید داخل EDGE باشد. route در default VRF این بسته را حمل نمیکند.
سمت n2#
روی روتر SooDar n2:
interface ge1
 ip address 200.1.2.2/24
 no shutdown
!
interface ge3
 ip address 2.1.1.1/24
 no shutdown
!
ip route 1.1.1.0/24 200.1.2.1
میزبانها#
روی میزبان n4:
ip route replace default via 1.1.1.1
ping -c 3 2.1.1.10
روی میزبان n5:
ip route replace default via 2.1.1.1
صحتسنجی و تست#
running-config عبارت
ip nat inside source list EDGE-ACL interface ge1 vrf EDGEرا دارد.ping از n4 به
2.1.1.10موفق است.خروجی
show ip nat translationsروی n1 خالی نیست.
جمعبندی#
انتقال اینترفیس به VRF بهتنهایی کافی نیست. route و قانون NAT هم باید به همان VRF اشاره کنند. vrf EDGE در انتهای دستور PAT، قانون را به همان VRF وصل میکند.