تونل GRE داخل VRF#
مقدمه#
underlay تونل و شبکهای که از داخل تونل عبور میکند لازم نیست در یک routing table باشند. IPهای ge1 فقط بستهٔ GRE را بین دو روتر میرسانند. LAN و خود tunnel در VRF با نام CUST هستند تا route کاربران با جدول underlay قاطی نشود.
GRE حالت پیشفرض tunnel است. دستور tunnel mode gre را وارد کنید. اگر running-config این سطر را تکرار نکرد، به معنی حذف حالت نیست.
مرور سناریو#
n1 مقدار tunnel source را از IP برابر 200.1.2.1 میگیرد و اینترفیس tunnel را، همراه با ge3، به CUST منتقل میکند. route شبکهٔ n5 داخل همان VRF به خود tunnel اشاره میکند. n2 تونل را در default VRF نگه میدارد و route شبکهٔ n4 را به tunnel میدهد.
توضیح توپولوژی#
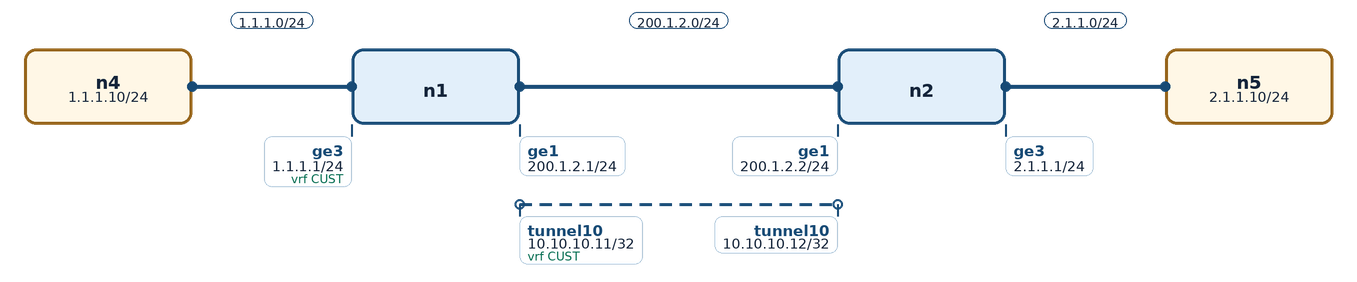
n4 با IP برابر 1.1.1.10 به ge3 روتر n1 وصل است. این اینترفیس و tunnel10 در VRF با نام CUST هستند. ge1 دو روتر در default VRF و شبکهٔ 200.1.2.0/24 است. IP تونل روی n1 برابر 10.10.10.11/32 و روی n2 برابر 10.10.10.12/32 است. n5 با IP برابر 2.1.1.10 پشت n2 است.
پیشنیازها#
آشنایی با تونل GRE و VRF
انتقال اینترفیس به VRF، IP قبلی را برمیدارد؛ IP را بعد از
ip vrf forwardingوارد کنیدسناریو بدون IP روی روتر بالا میآید؛ IPها در گامهای زیر وارد میشوند
پیکربندی مرحلهبهمرحله#
underlay، VRF و tunnel روی n1#
IP اینترفیس ge1 باید پیش از ساخت تونل وجود داشته باشد، چون tunnel source همان IP است.
روی روتر SooDar n1:
interface ge1
 ip address 200.1.2.1/24
 no shutdown
!
vrf CUST
!
interface ge3
 ip vrf forwarding CUST
 ip address 1.1.1.1/24
 no shutdown
!
interface tunnel10
 tunnel source 200.1.2.1
 tunnel destination 200.1.2.2
 tunnel mode gre
 ip vrf forwarding CUST
 ip address 10.10.10.11/32
 no shutdown
!
vrf CUST
 ip route 2.1.1.0/24 tunnel10
route داخل VRF به خود اینترفیس tunnel اشاره میکند، نه به IP لینک underlay.
tunnel روی n2#
روی روتر SooDar n2:
interface ge1
 ip address 200.1.2.2/24
 no shutdown
!
interface ge3
 ip address 2.1.1.1/24
 no shutdown
!
interface tunnel10
 tunnel source 200.1.2.2
 tunnel destination 200.1.2.1
 tunnel mode gre
 ip address 10.10.10.12/32
 no shutdown
!
ip route 1.1.1.0/24 tunnel10
میزبانها#
روی میزبان n4:
ip route replace default via 1.1.1.1
ping -c 3 2.1.1.10
روی میزبان n5:
ip route replace default via 2.1.1.1
صحتسنجی و تست#
running-config روتر n1 عبارت
ip vrf forwarding CUSTرا روی ge3 و tunnel10 دارد.ping از n4 به
2.1.1.10موفق است. این شبکه روی n1 فقط از راه تونل و داخل CUST در routing table است.
جمعبندی#
tunnel source و tunnel destination از routing table مربوط به underlay پیدا میشوند. خود اینترفیس tunnel و شبکهٔ کاربر در VRF مشتری هستند. route کاربر باید در همان VRF و بهسمت اینترفیس tunnel نوشته شود.