PAT روی IP اینترفیس WAN#
مقدمه#
PAT چند IP شبکهٔ داخلی را پشت یک IP عمومی پنهان میکند. روتر source را به IP اینترفیس outside ترجمه میکند و با port، sessionها را از هم جدا میکند. این الگو برای دسترسی hostهای داخلی به بیرون است، نه برای در دسترس گذاشتن یک سرویس با IP ثابت.
مثل آزمایش Static NAT، n2 شبکهٔ 1.1.1.0/24 را نمیشناسد. تا وقتی access-list به قانون NAT وصل نشده، جواب به IP خصوصی برنمیگردد.
مرور سناریو#
access-list با نام PAT-LAN شبکهٔ LAN را انتخاب میکند و قانون NAT آن را به اینترفیس ge1 وصل میکند. هر host آن شبکه، از جمله n4، با source برابر 200.1.2.1 خارج میشود.
توضیح توپولوژی#
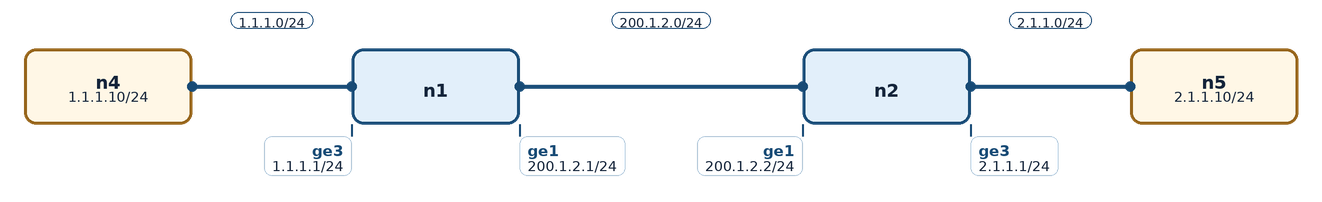
n4 با IP برابر 1.1.1.10/24 به ge3 روتر n1 وصل است. لینک روترها شبکهٔ 200.1.2.0/24 روی ge1 است. n5 با IP برابر 2.1.1.10/24 پشت ge3 روتر n2 قرار دارد.
پیشنیازها#
آشنایی با آدرسدهی IPv4 و access-list
دسترسی به CLI روتر SooDar و shell میزبان
سناریو بدون IP روی روتر بالا میآید؛ IP اینترفیسها در گامهای زیر وارد میشود
پیکربندی مرحلهبهمرحله#
NAT روی n1#
access-list باید پیش از قانون NAT وجود داشته باشد. inside و outside هم باید روی اینترفیس مشخص شود، وگرنه ترجمه انجام نمیشود.
روی روتر SooDar n1:
interface ge1
 ip address 200.1.2.1/24
 no shutdown
!
interface ge3
 ip address 1.1.1.1/24
 no shutdown
!
ip route 2.1.1.0/24 200.1.2.2
!
ip access-list PAT-LAN
 permit 1.1.1.0/24 any
!
interface ge3
 ip nat inside
!
interface ge1
 ip nat outside
!
ip nat inside source list PAT-LAN interface ge1
!
show ip nat translations
interface ge1 در قانون NAT یعنی source ترجمهشده همان IP اینترفیس است و pool جدا لازم نیست.
IP روی n2#
روی روتر SooDar n2:
interface ge1
 ip address 200.1.2.2/24
 no shutdown
!
interface ge3
 ip address 2.1.1.1/24
 no shutdown
آزمایش از میزبان#
روی میزبان n4:
ip route replace default via 1.1.1.1
ping -c 3 2.1.1.10
روی میزبان n5:
ip route replace default via 2.1.1.1
صحتسنجی و تست#
پیش از قانون NAT، ping از n4 به
2.1.1.10ناموفق است.بعد از
ip nat inside source list PAT-LAN interface ge1همان ping موفق است.show ip nat translationsخالی نیست.running-config قانون
PAT-LANرویge1را نشان میدهد.
جمعبندی#
PAT وقتی مناسب است که چند host داخلی فقط باید به بیرون وصل شوند و لازم نیست هر کدام IP عمومی جدا داشته باشند. انتخاب ترافیک با access-list انجام میشود و IP عمومی از خود اینترفیس outside گرفته میشود.