تونل GRE بین دو سایت#
مقدمه#
وقتی دو LAN مسیر مستقیم به هم ندارند، تونل GRE بستهٔ داخلی را داخل یک بستهٔ بیرونی بین دو روتر حمل میکند. tunnel source و tunnel destination همان IPهای لینک underlay هستند. شبکهٔ کاربر روی اینترفیس tunnel آدرس میگیرد و route سایت مقابل به next-hop سمت دیگر تونل اشاره میکند.
GRE حالت پیشفرض tunnel است. دستور tunnel mode gre را وارد کنید.
running-config ممکن است سطر tunnel mode gre را تکرار نکند، چون این حالت پیشفرض است. نبودن این سطر به معنی حذف حالت نیست. tunnel source، tunnel destination و IP تونل باید در running-config دیده شوند.
مرور سناریو#
n1 و n2 روی 200.1.2.0/24 به هم وصلاند. tunnel10 روی n1 دارای IP برابر 10.9.0.1/24 و روی n2 دارای IP برابر 10.9.0.2/24 است. n1 شبکهٔ 2.1.1.0/24 را به 10.9.0.2 route میکند و n2 شبکهٔ 1.1.1.0/24 را به 10.9.0.1. hostها فقط default gateway روتر خود را دارند و یکدیگر را از داخل تونل میبینند.
توضیح توپولوژی#
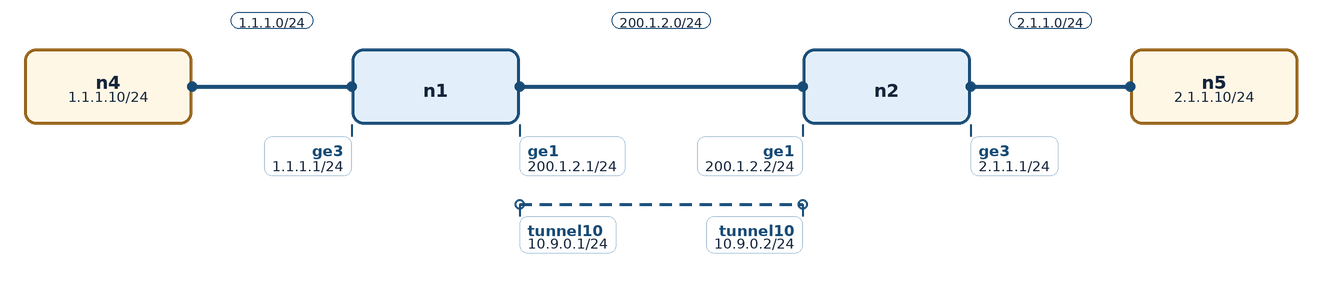
n4 با IP برابر 1.1.1.10 به ge3 روتر n1 وصل است. ge1 دو روتر در شبکهٔ 200.1.2.0/24 است و tunnel source و tunnel destination از همین IPها گرفته میشود. n5 با IP برابر 2.1.1.10 پشت ge3 روتر n2 است.
پیشنیازها#
آشنایی با static route و تونل
سناریو بدون IP روی روتر بالا میآید؛ IPها در گامهای زیر وارد میشوند
IP اینترفیس ge1 باید پیش از
tunnel sourceوجود داشته باشد
پیکربندی مرحلهبهمرحله#
اینترفیسها و tunnel روی n1#
روی روتر SooDar n1:
interface ge1
 ip address 200.1.2.1/24
 no shutdown
!
interface ge3
 ip address 1.1.1.1/24
 no shutdown
!
interface tunnel10
 tunnel source 200.1.2.1
 tunnel destination 200.1.2.2
 tunnel mode gre
 ip address 10.9.0.1/24
 no shutdown
!
ip route 2.1.1.0/24 10.9.0.2
next-hop این route برابر 10.9.0.2 است؛ یعنی IP سمت tunnel روی n2، نه IP اینترفیس ge1 که 200.1.2.2 است.
اینترفیسها و tunnel روی n2#
روی روتر SooDar n2:
interface ge1
 ip address 200.1.2.2/24
 no shutdown
!
interface ge3
 ip address 2.1.1.1/24
 no shutdown
!
interface tunnel10
 tunnel source 200.1.2.2
 tunnel destination 200.1.2.1
 tunnel mode gre
 ip address 10.9.0.2/24
 no shutdown
!
ip route 1.1.1.0/24 10.9.0.1
میزبانها#
روی میزبان n4:
ip route replace default via 1.1.1.1
ping -c 3 2.1.1.10
روی میزبان n5:
ip route replace default via 2.1.1.1
صحتسنجی و تست#
running-config روتر n1 مقدار
tunnel source 200.1.2.1،tunnel destination 200.1.2.2و IP برابر10.9.0.1/24را روی tunnel10 دارد.ping از n4 به
2.1.1.10موفق است. n2 مسیر برگشت به1.1.1.0/24را فقط از راه تونل دارد.
جمعبندی#
تونل GRE دو سایت را روی یک لینک underlay به هم وصل میکند. route شبکههای LAN باید به IP سمت مقابل تونل برود تا رفت و برگشت هر دو از داخل تونل عبور کنند.